

Nintendo снова под прицелом: хакеры утверждают, что унесли исходники и секреты
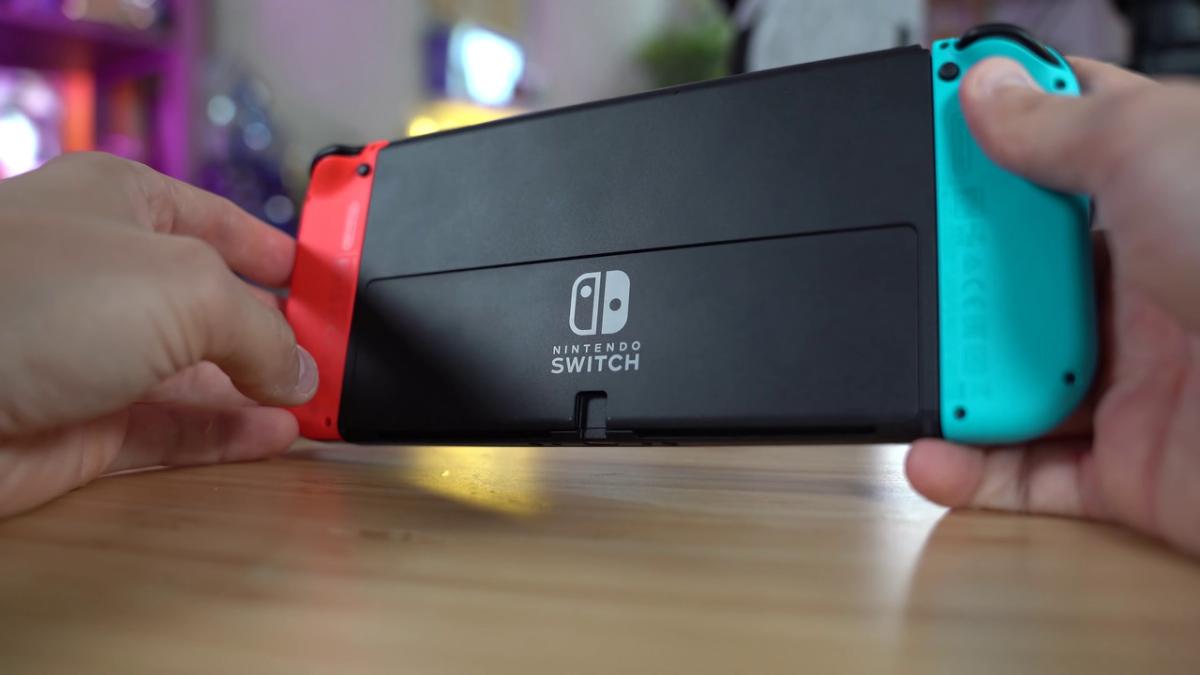
Киберпреступная группа Crimson Collective заявила о взломе внутренних ресурсов Nintendo, включая производственные серверы, материалы для разработчиков и резервные копии данных. По предварительным данным, хакеры могли получить доступ к конфиденциальной информации, связанной с проектами компании и инфраструктурой для сборки игр.
Что известно о взломе Nintendo
Crimson Collective опубликовала в Telegram сообщение, в котором утверждает, что получила доступ к тематическим разделам и разработческим материалам Nintendo. Пока масштабы инцидента не уточняются, однако источники в сфере кибербезопасности предполагают, что злоумышленники могут вести переговоры о выкупе.
Если информация подтвердится, это станет одним из крупнейших утечек в истории Nintendo со времён так называемого "Giga Leak" 2020 года, когда в сеть попали исходные коды и архивы старых игр.
"Группа пытается завоевать доверие в киберпреступных кругах посредством громких атак", — отмечают специалисты компании Anomali.
Возможная связь с другими хакерскими группами
Журналист-расследователь Брайан Кребс обратил внимание, что публикации Crimson Collective подписаны ником Miku - псевдонимом, которым ранее пользовался 19-летний британец Талха Джубаир, известный по участию в группировках LAPSUS$ и Scattered Spider.
По данным СМИ, Джубаир находится под стражей и ожидает суда, но это не исключает участия сообщников или имитации его личности.
LAPSUS$ получила известность после атак на Microsoft, Ubisoft, Nvidia, а также крупных телеком-операторов Vodafone и Claro. Эксперты допускают, что Crimson Collective может быть преемником или "ответвлением" LAPSUS$, использующим старые методы социальной инженерии и внутреннего шантажа.
Почему Nintendo стала целью
Nintendo традиционно привлекает внимание киберпреступников из-за объёмных архивов игровых данных, исходных кодов, а также доступов к сетевым сервисам. Для группировок подобного типа ценность представляют:
• прототипы игр и SDK-версии для разработчиков,
• внутренние документации и API-ключи,
• учётные записи сотрудников и подрядчиков,
• финансовые сведения, связанные с партнёрскими проектами.
Кроме того, Nintendo придерживается закрытой политики информационной безопасности, поэтому даже частичные утечки быстро становятся предметом интереса хакеров и исследователей.
Советы шаг за шагом — как компании защищаются от подобных атак
-
Ограничение доступа по принципу "минимально необходимого” - каждый сотрудник имеет доступ только к тем системам, которые нужны для его работы.
-
Регулярная смена учётных данных и двухфакторная аутентификация.
-
Мониторинг сетевых аномалий и активность внутри DevOps-инфраструктуры.
-
Резервное копирование и шифрование всех архивов.
-
Проверка подрядчиков и партнёров, особенно тех, кто имеет доступ к кодовой базе или тестовым билдам.
Ошибки → Последствия → Альтернатива
• Ошибка: хранение нешифрованных резервных копий на общих серверах.
Последствие: утечка исходных кодов и конфиденциальных данных.
Альтернатива: использовать зашифрованные облачные хранилища и контроль доступа.
• Ошибка: слабые пароли у разработчиков.
Последствие: перехват учётных записей и внедрение вредоносного кода.
Альтернатива: обязательная двухфакторная аутентификация и менеджеры паролей.
• Ошибка: игнорирование фишинговых уведомлений.
Последствие: компрометация внутренних VPN-учётных данных.
Альтернатива: обучение сотрудников и фильтрация корпоративной почты.
А что если это подделка?
Пока Nintendo не подтвердила факт взлома, эксперты допускают, что Crimson Collective может блефовать, стремясь привлечь внимание к своему имени и повысить "репутацию" в даркнете. Подобные "пробные" заявления нередко используются как реклама перед попыткой продать украденные данные или привлечь новых участников.
Если же информация подтвердится, компания, вероятно, временно ограничит работу своих внутренних сетей и начнёт расследование совместно с правоохранительными органами Японии, США и Великобритании.
Плюсы и минусы громких утечек для киберсообщества
| Плюсы | Минусы |
| Повышают внимание к вопросам безопасности | Могут спровоцировать подражателей |
| Способствуют развитию защиты и шифрования | Наносят репутационный и финансовый ущерб |
| Помогают выявлять слабые места в инфраструктуре | Вызывают рост рынка утечек и даркнет-торговли |
Часто задаваемые вопросы (FAQ)
Кто такие Crimson Collective?
Новая кибергруппа, предположительно сформированная бывшими участниками LAPSUS$ или их последователями.
Что они заявляют о себе?
Что получили доступ к внутренним ресурсам Nintendo, включая SDK-версии и резервные копии.
Есть ли подтверждения со стороны Nintendo?
Пока нет. Компания не публиковала официальных заявлений.
Каков мотив атаки?
Возможное вымогательство или попытка завоевать авторитет среди хакерских сообществ.
Связаны ли они с предыдущими атаками LAPSUS$?
Прямых доказательств нет, но эксперты считают, что между ними может существовать преемственность.
Мифы и правда о Crimson Collective
• Миф: группа напрямую управляется LAPSUS$.
Правда: это не подтверждено, но методы действительно схожи.
• Миф: Nintendo потеряла все свои данные.
Правда: пока нет доказательств утечки; речь может идти о частичном доступе.
• Миф: подобные атаки совершают только профессионалы.
Правда: LAPSUS$ и похожие группы часто состоят из подростков и студентов, обладающих базовыми навыками социальной инженерии.
3 интересных факта
-
Суд присяжных в Великобритании уже рассматривает несколько дел, связанных с участниками LAPSUS$, включая Джубаира.
-
В 2023 году похожая атака на Capcom привела к утечке данных 350 тыс. пользователей.
-
Nintendo ранее усилила защиту после "Giga Leak" — но часть уязвимостей могла остаться у подрядчиков.
Исторический контекст
LAPSUS$ и её "ответвления" стали символом новой волны хакерских атак, в которых технические навыки уступают место социальной инженерии: злоумышленники проникают во внутренние сети через сотрудников, фишинг и подкуп подрядчиков.
Теперь, если Crimson Collective действительно связана с этой группой, атака на Nintendo может стать возвращением старых методов под новым именем - напоминанием, что уязвимость человеческого фактора остаётся самой сложной для защиты.
Подписывайтесь на NewsInfo.Ru


